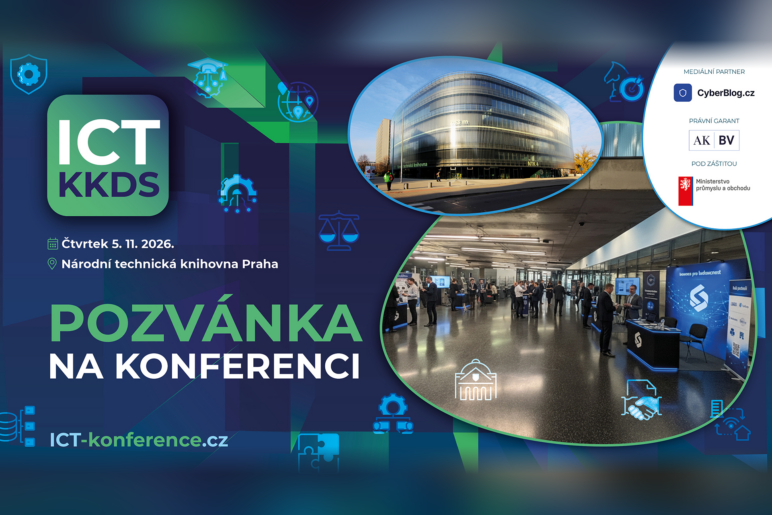
Kde firmy narážejí při zavádění nového kybernetického zákona a co si má ohlídat vedení? Ptali jsme se Jakuba Rejzka, prezidenta Výboru nezávislého ICT průmyslu, před ICT konferencí 5. listopadu.
Na úvod se prosím krátce představte. Působíte jako prezident Výboru nezávislého ICT průmyslu a zároveň v představenstvu Hospodářské komory. Koho Výbor zastupuje a co je dnes jeho hlavní agendou?
Dlouhodobě se pohybuji v ICT oborech, především v telekomunikacích, na rozhraní techniky, technologie a práva. Jsem členem představenstva HK ČR. V Hospodářské komoře se věnuji podmínkám podnikání v ekonomice využívající ICT, to dnes představuje téměř každý myslitelný obor podnikání, jsem předsedou Sekce IT a kybernetické bezpečnosti. ICT je všude, minimálně ve 22 různých regulovaných oborech podle zákona o kybernetické bezpečnosti. Od veřejné správy po potravinářství. Jsem prezidentem asociace Výbor nezávislého ICT průmyslu. Významnou část členů tvoří provozovatelé digitálních služeb a poskytovatelé internetu, kteří budují infrastrukturu a zajišťují služby v regionech. Naším úkolem je dostat jejich zkušenosti a potřeby k lidem, kteří připravují pravidla pro celý trh.
Prosazujeme prostředí, ve kterém má prostor konkurence a investice, které má zvládnutelnou míru administrativní zátěže, která netvoří bariéry vstupu na trh. To je v probíhající Evropské digitální dekádě, období masivního přílivu nové regulace, v pravdě sisyfovská práce. Aktuálně to znamená především zavádění požadavků nového zákona o kybernetické bezpečnosti, evropskou regulaci dodavatelů a technologií, podmínky výstavby sítí a využívání rádiového spektra. V dalším roce to budou požadavky na bezpečnost produktů s digitálními prvky, další generace síťového kodexu DNA, AI Act a další regulace. V asociaci se také věnujeme privátním 5G sítím.
U každého návrhu regulace se ptáme, zda řeší skutečný problém, zda jej lze provést a co udělá s náklady a dostupností služeb. Pro menší podnik může mít i zdánlivě drobná povinnost velmi citelný dopad.
Série Kam kráčí digitální sítě má za sebou přes devatenáct let. Letos se poprvé koná pod hlavičkou ICT konference a slogan zní „Rozhodujte o ICT v souvislostech“. Proč ta změna a co znamená „v souvislostech“?
Změnil se rozsah rozhodnutí, která naši účastníci řeší. K provozování sítě dnes patří cloudové služby, práce s daty, kybernetická bezpečnost i odpovědnost za dodavatele. Stejné otázky si pokládá výrobní podnik, banka nebo fintech. Rozšíření na ICT konferenci proto přirozeně navazuje na vývoj obsahu i celého oboru. Zachováváme témata důležitá pro poskytovatele internetu a otevíráme diskusi dalším firmám, které na digitální infrastruktuře závisejí.
Souvislosti si lze ukázat na obyčejném nákupu technologie. Vedle ceny a výkonu potřebujete vědět, jak dlouho bude výrobce poskytovat bezpečnostní aktualizace, kdo je bude instalovat a jak zařízení nahradíte, až podpora skončí. U AI služby přibývá otázka, kam odcházejí firemní data a kdo s nimi může nakládat. Každé takové rozhodnutí má dopad do provozu, smluv i rozpočtu. Je vlastně lhostejné, zda je v auditoriu telekomunikační poskytovatel, provozovatel datacentra anebo velký výrobní podnik. Každý se v programových tezích konference 100% najde.
Komu je konference určená a co si z ní účastníci mají odnést? Proč by na ni měl přijít třeba i ředitel nebo compliance manažer fintechové firmy?
Lidem, kteří odpovídají za digitální provoz firmy a rozhodují o jeho rozvoji. Vedle provozovatelů sítí tedy také vedení podniků, ICT manažerům, bezpečnostním specialistům a právníkům. Chceme jim dát podklady pro konkrétní rozhodnutí: co potřebují změnit v provozu, co požadovat po dodavateli a na co vyčlenit peníze.
Pro fintech je podstatné, že jeho služba stojí na infrastruktuře a dodavatelích, které často sám neprovozuje. Může mít výbornou aplikaci, ale její dostupnost závisí na konektivitě, cloudu, správě identit a dalších službách. U finančních subjektů spadajících pod DORA je řízení těchto závislostí výslovnou regulatorní povinností. Konference pomůže porozumět tomu, co se za smluvním příslibem dostupnosti skutečně skrývá. Compliance manažer potřebuje vědět, zda lze požadavek ověřit, a ředitel, kolik stojí jeho splnění a případný výpadek. Právě proto má smysl potkat se i s lidmi, kteří infrastrukturu budují a provozují. Důležitý je také zásadní prvek konferenčního setkávání – networking.
Velkým tématem je nový zákon o kybernetické bezpečnosti, který přenáší do české praxe směrnici NIS2. Kde podle Vašich zkušeností firmy při jeho zavádění nejčastěji narážejí? A dopadá regulace jinak na menší nezávislé hráče než na velké operátory?
Při zavádění se opakovaně vracíme k základním otázkám: jakou službu firma chrání, na čem její poskytování závisí a kdo za jednotlivé činnosti odpovídá. Problém bývá v návaznostech. Firma zálohuje, ale nemá ověřeno, za jak dlouho obnoví provoz. Má externího správce, ale ve smlouvě není jasné, kdo řeší bezpečnostní aktualizace a kdo zavolá při incidentu. Dokumentace pak musí tyto mezery pomoci odstranit a popisovat skutečný provoz. Na otázku, co budou dělat v případě výpadku CORE služby odpovídají: zavoláme Lukáše. Lukáš není nesmrtelný a neomylný. Lukáš pracuje pro více firem. Lukáš ale má i další kolegy a sklad, jenže o tom nikdo neví. Roky to funguje bez ošetření. Toto jsou přesně procesy, které nemívají firmy dobře popsané.
Menší podnik má obvykle méně lidí, mezi které může práci rozdělit. Jednatel současně řeší obchod, investice a někdy i technický provoz. Náklad na splnění obdobné povinnosti proto představuje větší část jeho rozpočtu než u velkého operátora. To je důvod trvat na přiměřenosti a využívat rozlišení vyššího a nižšího režimu. Samotné označení firmy za malou však její režim neurčuje. Nižší režim také vyžaduje funkční opatření, odpovědné osoby a schopnost obnovit službu. Při implementaci potřebujeme ušetřit zbytečnou administrativu a ponechat práci, která bezpečnost skutečně zvyšuje.
Konference zdůrazňuje odpovědnost managementu za kybernetickou bezpečnost. Co se v tomto ohledu reálně mění pro vedení firem a jak by se na to mělo připravit?
Vedení musí bezpečnost zahrnout do běžného řízení podniku. Už v nižším režimu má konkrétní úkoly: určit pověřenou osobu s potřebnými pravomocemi, zajistit zdroje, absolvovat školení a pravidelně se seznamovat se stavem opatření. Musí také stanovit priority obnovy. To jsou rozhodnutí, která se přímo týkají toho, jak bude podnik fungovat při vážném problému.
Doporučuji začít srozumitelným přehledem nejdůležitějších služeb a rizik a bezpečnostních opatření. Vedení potřebuje vědět, co by zastavení služby znamenalo pro zákazníky a hospodaření, co se má obnovit jako první a zda k tomu má firma skutečně prostředky. Odpovědná osoba mu pak má pravidelně předkládat stav a návrhy nápravy. Rozhodnutí o odkladu opatření musí mít věcný důvod a musí být dohledatelné.
Externí dodavatel může zajistit odbornou práci. Odpovědnost vedení za řízení vlastní firmy tím nezmizí. Současně platí, že úspěšný útok sám o sobě automaticky neznamená osobní odpovědnost jednatele. Rozhodující jsou konkrétní povinnosti, jeho postup a okolnosti případu.
V roce 2027 začne naplno platit Cyber Resilience Act a připravuje se revize Cybersecurity Actu. Na co by se výrobci, dodavatelé a jejich zákazníci měli připravit už teď?
U CRA je důležité rozlišit dva termíny. Hlavní požadavky se použijí od 11. prosince 2027. Ohlašování aktivně zneužívaných zranitelností a závažných incidentů ovlivňujících bezpečnost produktů ale běží už od 11. září 2026. Příprava tedy měla začít. Výrobce potřebuje vědět, na které jeho produkty nařízení dopadá, jak řeší jejich zranitelnosti a kdo zajistí hlášení. První upozornění má lhůtu nejvýše 24 hodin od zjištění příslušné skutečnosti. O víkendu se hodiny nezastaví.
Pro další fázi musí promítnout bezpečnost do návrhu výrobku, dokumentace a posuzování shody i do nákladů na podporu. Své postavení mají prověřit také firmy, které dodávají produkt pod vlastní značkou. Zákazník by se už při nákupu měl ptát na konec bezpečnostní podpory, dostupnost oprav a způsob informování o zranitelnosti. Výrobce musí umět určit dotčené verze a zákazník poznat, zda je provozuje. Pak musí někdo opravu bezpečně nasadit.
CSA2 je zatím projednávaný návrh. Vedle certifikace a role ENISA přináší otázku zásahů do dodavatelských řetězců. Prosazujeme, aby případná omezení odpovídala doloženému riziku a aby se předem vyhodnotily dostupné alternativy, náklady a reálné lhůty výměny. Podniky mají znát své závislosti na dodavatelích; podmínky návrhu však nemají zaměňovat za již účinné povinnosti. Důležitý je také rozsah regulace, co do zaměření na CORE části infrastruktur a pokud možno především jen pro vyšší stupně regulace. NIS2 stejně jako české ZKB rozlišuje Important a Essential, nižší a vyšší režim regulace. CSA2 by také měl v regulatorních požadavcích rozlišovat velikost podniku.
Program se hodně věnuje umělé inteligenci: bezpečné práci s daty, výběru AI nástrojů a jejich využití třeba v penetračních testech. Kde vidíte největší rizika toho, jak dnes firmy AI používají, a kde naopak největší přínos?
Velké riziko vidím v tom, že používání AI předběhne rozhodnutí firmy, jak s ní bezpečně pracovat. Zaměstnanec vloží klientskou smlouvu nebo konfiguraci sítě do nástroje na soukromém účtu a podnik o tom vůbec neví. Přitom potřebuje předem posoudit, co smí poskytovatel se vstupy dělat, jak dlouho je uchovává a kdo k nim má přístup. Veřejná dostupnost nástroje sama neříká, jaký má režim zpracování dat, a název firemního tarifu smluvní a technické prověření nenahradí.
Firma má lidem nabídnout schválené nástroje, určit přípustná data a ukázat pravidla na běžných pracovních situacích. Přínos vidím v rychlejším zpracování podkladů, práci s rozsáhlými informacemi a podpoře odborné analýzy. Výstup ovšem musí někdo ověřit.
U penetračních testů je důležitá také kontrola oprávnění a dopadu na provoz. Nástroj, který dokáže samostatně provádět zásahy, potřebuje jasně omezený rozsah a dohled. V programu máme i zkušenost s AI agentem, jehož použití při testování vedlo k odstavení kritických systémů. To je velmi konkrétní připomínka, že rychlost automatizace musí odpovídat schopnosti řídit její následky.
Pro finanční sektor je dostupnost služeb a ochrana dat základem důvěry klientů. Vidíte, že se svět telekomunikací a infrastruktury a svět fintechu a bank v otázkách bezpečnosti a regulace sbližují? Kde se mohou navzájem inspirovat?
Ano, protože zákazník používá jednu výslednou službu, za kterou stojí celý řetězec technologií a dodavatelů. Pokud neprovede platbu, dopad pocítí bez ohledu na to, zda selhala aplikace, cloud nebo spojení. Finanční sektor prostřednictvím DORA systematicky řeší provozní odolnost a závislost na ICT dodavatelích. V telekomunikacích se s obdobnými provozními otázkami setkáváme dlouhodobě a nový kybernetický zákon je zasazuje do širšího regulatorního rámce.
Banky mohou nabídnout zkušenost s řízením rizik, kontrolou dodavatelů a testováním. Provozovatelé infrastruktury zase velmi praktickou znalost dostupnosti a obnovy. Dvě přípojky například nemusí přinést očekávanou odolnost, pokud vedou jedním výkopem. Zajímavým společným tématem je i přesný čas v síti, kterému se na konferenci věnujeme. Je důležitý pro řazení událostí a vyšetřování incidentů, ve finančním provozu také pro práci s transakcemi.
Pravidla jednotlivých sektorů mají odlišnosti. Pro firmu je ale užitečné sjednotit přehled závislostí a praktické postupy, aby její vlastní lidé i dodavatelé při výpadku věděli, co mají udělat.
Hospodářská komora je odborným garantem konference a ministerstvo průmyslu nad ní převzalo záštitu. Jak vnímáte spolupráci byznysu se státem při přípravě technologické regulace? Daří se, aby regulace odpovídala praxi?
Spolupráci považuji za nezbytnou. Stát potřebuje znát skutečný provoz a podnikatelé potřebují rozumět důvodům jeho požadavků. Konference vytváří prostor, kde se mohou potkat nad konkrétním problémem. Odborné zázemí Hospodářské komory umožňuje přinést zkušenost více oborů a upozornit na dopady, které z pohledu jediného sektoru nemusejí být vidět.
Zda regulace odpovídá praxi, bych hodnotil u každého předpisu zvlášť. Samotné připomínkové řízení ještě nezaručuje, že se zkušenost podniků promítne do výsledku. Důležité je zapojit je včas, dokud lze měnit základní řešení. Potřebujeme vědět, jaké riziko opatření snižuje, zda je technicky proveditelné a zda má podnik k dispozici lidi a prostředky k jeho splnění.
Dlouhodobě upozorňujeme na souběh povinností a náklady, které zvláště menším firmám ubírají kapacitu pro vlastní investice a růst, to je vážný problém zasahující budoucnost naší země. Byznys má být při přípravě regulace odborným partnerem. Pokud navrhuje méně zatěžující způsob dosažení stejného bezpečnostního cíle, stát by jej měl věcně posoudit.
Na závěr: na co se na letošním ročníku osobně nejvíc těšíte? A kdybyste měl čtenářům Fintree doporučit jednu věc, kterou si mají v oblasti ICT bezpečnosti ve firmě ohlídat, co by to bylo?
Nejradši mám panelové diskuze, těším se na tu o skutečném zavádění kybernetické bezpečnosti v nižším režimu. Máme prostor projít, co bylo potřeba udělat od určení regulované služby až po nastavení odpovědností, smluv a každodenních postupů. Z přednášek se těším na témata pánů docentů z Vysokého učení technického v Brně, Jana Hajného a Petra Münstera. To jsou doslova kvantová témata.
Co se týká doporučení, jednu věc bych doporučil velmi konkrétně: nechte si předvést obnovu své nejdůležitější služby. Vyberte realistický scénář výpadku a ověřte, kdo ho řeší, k jakým zálohám a přístupům se dostane a za jak dlouho službu skutečně obnoví. Taková zkouška rychle ukáže, zda na sebe práce IT, vedení a dodavatelů navazuje. Zápis, že zálohování probíhá úspěšně, tuto odpověď nedává.
O těchto souvislostech budeme mluvit 5. listopadu v Národní technické knihovně v Praze. Program i registrace jsou na ict-konference.cz.