Čip s vlastní SIM kartou v peněženkách Ledger uzavírá rok, ve kterém hackeři ukradli 2,7 miliardy dolarů. Útoků je nezvykle mnoho a část práce za útočníky možná odvedla umělá inteligence.
Devátého října se během jednoho dne vyprázdnily stovky kryptoměnových peněženek. Většina patřila lidem v Malajsii, Indonésii a na Filipínách. Všichni měli hardwarovou peněženku Ledger, tedy malé zařízení, které drží přístup ke kryptu mimo internet. A všichni si ji koupili u oficiálního prodejce. Zařízení prošlo kontrolou pravosti. Přesto o peníze přišli.
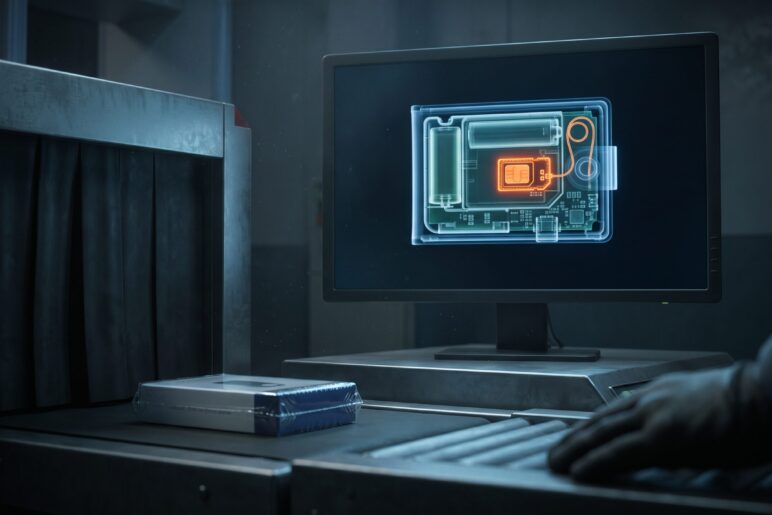
Když si hardwarovou peněženku zakládáte, ukáže vám na displeji 24 slov. Z nich jde peněženka kdykoliv obnovit, takže kdo zná slova, má i peníze. Útočníci podle analýzy bezpečnostního týmu Ledgeru vložili dovnitř krabičky drobnou součástku, která čte vše, co jde na displej. Těch 24 slov pak odešle přes mobilní síť vlastní SIM kartou. Aby se vešla, vyměnili baterii za menší. Software zařízení se nezměnil, proto kontrola pravosti nic neodhalila.
Zařízení pocházela od malajsijské firmy CryptoBilis, autorizovaného prodejce Ledgeru i Trezoru. Zakladatel firmu na jaře prodal a podepsal dohodu o mlčenlivosti, takže prodej nikdo neoznámil. Kdo za útokem stojí, zatím nikdo nedoložil. Škodu odhadují analytici na 86 až 102 milionů dolarů, Ledger sám částku nepotvrdil. Pražský Trezor firmu ze seznamu prodejců vyřadil a krátce nato oznámil, že část prodejců od ledna 2027 ztratí autorizaci. Důkaz o upraveném Trezoru podle něj neexistuje.
Nezvykle mnoho útoků
Ledger je jen poslední kapitola. Podle analytické firmy TRM Labs se počet útoků v první polovině roku víc než zdvojnásobil na 207 případů. Celkem si útočníci za devět měsíců odnesli 2,7 miliardy dolarů a září bylo s 768 miliony nejhorším měsícem roku. Loni to bylo přes tři miliardy, ale půldruhé miliardy z toho udělal jediný případ, burza Bybit. Bez něj je letošek horší. Severní Korea má na svědomí přes miliardu dolarů.
Zajímavější než součet je posun v tom, jak se krade. Útoky na klíče, servery a lidi tvoří podle TRM jen 15 procent případů, ale 76 procent ukradené hodnoty. Chyby v programech jsou častější, berou ale drobné. To znamená, že se útočníci přesunuli z kódu na lidi a infrastrukturu. A letos poprvé ve velkém na peněženky, které mají lidé doma.
Může za to umělá inteligence?
Spíš ano, i když důkaz chybí. Výrobce peněženky Coldcard, která v červenci přišla o víc než 110 milionů dolarů, musí podle vlastních slov předpokládat, že útočník prošel starý kód pomocí umělé inteligence. Chyba v něm ležela pět let a lidští auditoři ji přehlédli. Pointa je jinde. Firma sama nechala kód pár týdnů před útokem zkontrolovat jedním z nejlepších modelů. Nenašel nic. Umělá inteligence tedy pomohla jen útočníkům.
Analytická firma Chainalysis popsala stejný vzorec u menších projektů. Jazykové modely umí projít tisíce programů najednou a seřadit je podle toho, jak snadno se dají zneužít. Co dřív trvalo dny ruční práce, dnes běží automaticky. Tam, kde útočník potřebuje lidi, jako u Ledgeru nebo Driftu, umělá inteligence roli nehraje. Tam, kde stačí najít starou chybu, hraje ji čím dál větší.
Co se letos stalo
Rok začal v lednu, kdy jeden majitel hardwarové peněženky přišel o 282 milionů dolarů, protože uvěřil falešné zákaznické podpoře. V dubnu severokorejští hackeři vybrali Drift Protocol o 285 milionů za 12 minut, po šesti měsících, kdy se vydávali za obchodní firmu. Dva týdny nato padl most KelpDAO, 292 milionů. V červenci přišel Coldcard a chyba stará pět let. V září se z bitcoinové sítě Liquid ztratilo 320 milionů, útočníci 85 procent vrátili. O dva týdny později přišla burza Bitget o 387 milionů dolarů, největší útok roku. A v říjnu Ledger.
Z osmi velkých případů se tři netýkaly burz ani projektů, ale peněženek v rukou jednotlivců.
Co z toho plyne
Pro držitele krypta se mění, co vlastně hlídat. Letos selhalo zařízení samotné, software v něm i cesta, kterou se dostalo ke kupujícímu. Bezpečnost už není věc krabičky, ale celého postupu. Konkrétně: peněženku kupovat přímo od výrobce, podezřele nízká cena nebo zásilka z jiné země je varování, a slova si vždy nechat vygenerovat sama, nikdy nepoužít předvyplněná. Kdo drží větší částku, měl by zvážit peněženku, kde k odeslání peněz musí souhlasit dva ze tří klíčů.
Pro trh je důsledek paradoxní. Burza Bitget přišla o 387 milionů a klientům je nahradila z vlastního fondu. Majitel Coldcardu nebo Ledgeru nedostane zpět nic. Proto rok 2026 posiluje regulované správce a burzovní fondy, tedy prostředníky, kterým se krypto chtělo vyhnout.
Pro výrobce platí nová ekonomika chyb. Kód, který pět let nikdo nečetl, dnes přečte stroj za odpoledne. Kdo svůj starý software neprověří dřív než útočník, dozví se o chybě z blockchainu. Ledger už mění distribuci, Trezor škrtá prodejce. Otázka je, kolik dalších starých chyb ještě čeká na někoho s dobrým modelem a špatným úmyslem.